安全区硬件加密
欧意钱包调用设备安全芯片的独立加密引擎,密钥运算不占用主处理器资源,侧信道攻击难以获取运算时序信息。
欧意钱包在飞行模式下即可完成密钥对生成,助记词和私钥从未经过网络传输,从源头切断远程窃取路径。
交易签名在独立安全域内完成,主系统无法读取签名明文。即使手机被植入恶意软件,也无法伪造欧意钱包的转账授权,拦截中间人攻击。
欧意钱包覆盖主流EVM兼容链及多条非EVM公链,每条链独立生成地址和密钥分片。添加新网络时钱包会校验链ID和RPC节点,防止连接到伪造网络。
欧意钱包调用设备安全芯片的独立加密引擎,密钥运算不占用主处理器资源,侧信道攻击难以获取运算时序信息。
欧意钱包在同一界面管理多条公链的地址和资产,每条链的私钥分片独立加密。切换网络时自动隔离签名环境,避免跨链混淆。
立即中止签名。欧意钱包的风控引擎检测到合约可能转移全部代币或设置无限授权。返回DApp页面检查合约地址是否可信,必要时在授权管理中撤销该DApp权限。
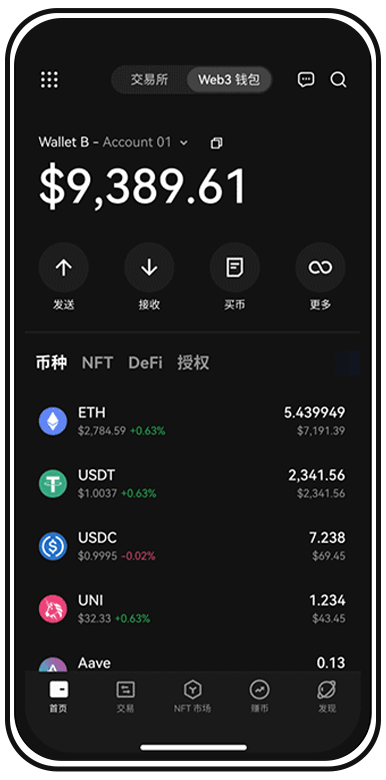
欧意钱包为常用地址设置白名单,向陌生地址转账需额外验证。白名单外的合约授权默认拒绝,减少误签钓鱼合约的概率。
私钥分片重组和签名计算全部在设备端完成,无需等待网络往返。欧意钱包的转账签名平均耗时不到一秒,确认体验流畅。
签名前欧意钱包在本地模拟交易结果,展示代币余额变化和授权范围。若模拟结果与预期不符,用户可中止签名,避免资产被意外划转。
不能。欧意钱包不托管助记词,服务器没有备份。助记词是恢复钱包的唯一凭证,丢失后无法通过客服或邮箱找回。务必手抄在纸上并存放于安全位置。
欧意钱包将指纹或面容模板与设备安全芯片绑定,解锁私钥分片需同时通过生物识别和本地PIN码,远程攻击者缺少物理设备无法完成验证。
连续五次输错PIN码后,欧意钱包会锁定本地密钥分片并要求通过助记词恢复。锁定期间无法签名任何交易,但已同步的资产余额仍可只读查看。
欧意钱包将私钥拆分为多个加密分片,分别存储于TEE安全区和应用沙箱,任何单一环境被攻破都无法还原完整私钥,降低单点泄露风险。
私钥不在别人手里,资产才真正属于你。现在获取欧意钱包,完成离线密钥初始化,用分片加密架构守住每一笔转账和授权。